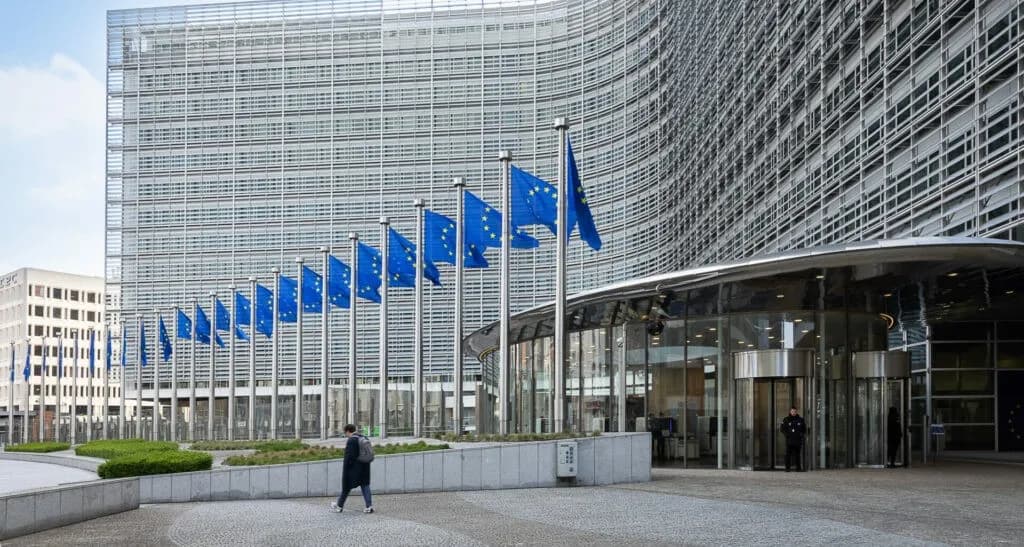
Sự cố an ninh mạng nghiêm trọng gần đây nhắm vào Ủy ban châu Âu đang dấy lên những lo ngại sâu sắc về nguy cơ rò rỉ lượng lớn thông tin cá nhân. Vụ việc này không chỉ cho thấy mức độ tinh vi của các nhóm tội phạm mạng hiện nay mà còn đặt ra bài toán cấp bách về việc nâng cấp hạ tầng công nghệ thông tin cho các cơ quan lập pháp và hành pháp quốc tế.
Diễn biến phức tạp của vụ tấn công mạng tại Ủy ban châu Âu
Theo những thông tin mới nhất từ trang Politico, cuộc khủng hoảng này vẫn chưa được khắc phục một cách hoàn toàn triệt để. Vào ngày 18/11 vừa qua, các quan chức cấp cao thuộc Ủy ban châu Âu đã phải tề tựu trong một cuộc họp thường kỳ nhằm bàn thảo và tìm hướng giải quyết cho tình trạng khẩn cấp này.
Trao đổi với chuyên mục Playbook của Politico, một nguồn tin nội bộ từ phía Liên minh châu Âu (EU) cho biết cơ quan này nhận định họ đã kiểm soát được phần lớn phạm vi của cuộc tấn công, tuy nhiên, quy mô thiệt hại thực tế vẫn chưa thể đo lường một cách đầy đủ. Mặc dù một số hệ thống công nghệ đã được phép hoạt động trở lại theo tiến trình khôi phục dần dần, công tác kiểm tra, xác minh tính toàn vẹn của dữ liệu lại đòi hỏi nhiều thời gian hơn so với dự tính ban đầu.
Mối nguy hiểm từ công cụ trí tuệ nhân tạo ARTEX trong tay tin tặc
Cũng theo các báo cáo từ Politico, vào giai đoạn đầu tháng này, cơ quan chuyên trách về an ninh mạng của các tổ chức EU là CERT-EU đã phát hiện ra các nhóm hacker quốc tế có hành vi lợi dụng ARTEX. Đây là một công cụ ứng dụng trí tuệ nhân tạo (AI) được phát hành rộng rãi trên không gian mạng, bị các đối tượng xấu biến tướng thành vũ khí để tự động dò tìm các điểm yếu trong hệ thống công nghệ thông tin.
Nhằm chủ động phòng ngừa các rủi ro có thể lan rộng, ban quản lý đã quyết định ngắt kết nối tạm thời đối với một số ứng dụng trọng yếu. Ông Thomas Regnier, người phát ngôn của Ủy ban châu Âu, xác nhận rằng ngay sau khi nhận diện được chiến dịch xâm nhập trái phép này, cơ quan đã nhanh chóng kích hoạt các phương án ứng phó cần thiết. Các nhóm tin tặc đã cố gắng thâm nhập vào từng hệ thống riêng biệt, và phía Ủy ban cũng đã thực hiện việc thông báo đến những tổ chức, cá nhân chịu ảnh hưởng theo đúng các quy chuẩn vận hành chuẩn mực.
Các hệ thống hành chính cốt lõi bị tê liệt và gián đoạn
Sự cố bảo mật này đã kéo dài liên tục hơn 10 ngày, gây ra nhiều xáo trộn lớn đối với các hoạt động hành chính thường nhật. Cụ thể, Sysper – nền tảng chuyên quản lý nhân sự của Ủy ban châu Âu – đã bị ảnh hưởng nặng nề. Đây là hệ thống đóng vai trò thiết yếu giúp các nhân viên truy cập bảng lương cá nhân, gửi các đơn xin nghỉ phép cũng như thực hiện việc khai báo thời gian làm việc hàng ngày. Không dừng lại ở đó, hệ thống MyPMO vốn chịu trách nhiệm xử lý các thủ tục hoàn trả chi phí khám chữa bệnh cũng rơi vào tình trạng ngưng trệ.
Mặc dù cả hai hệ thống quan trọng này đã được khôi phục trở lại vào giai đoạn đầu tuần này, nền tảng Sysper vẫn tiếp tục gặp lỗi và phải ngừng hoạt động trong một khoảng thời gian ngắn vào ngày 18/11, gây ra ít nhiều bất tiện cho công tác vận hành nội bộ.
Phản ứng khẩn cấp và chuỗi sự cố toàn cầu
Dựa trên nội dung của bức thư điện tử nội bộ mà chuyên mục Playbook có cơ hội tiếp cận, vào những ngày đầu tháng này, Ủy ban châu Âu đã phải triệu tập một phiên họp khẩn cấp của Hội đồng Quản lý Doanh nghiệp. Đây là bộ phận chịu trách nhiệm giải quyết các vấn đề liên quan đến quản trị và xử lý khủng hoảng nội bộ nhằm đánh giá sâu sát các cuộc tấn công mạng đang diễn ra dồn dập. Song song với đó, bộ phận dịch vụ số của cơ quan này cũng đã ban hành chỉ thị yêu cầu siết chặt hơn nữa các tiêu chuẩn kiểm tra an ninh.
Tại cuộc họp diễn ra vào ngày 18/11, Ủy viên phụ trách công nghệ Henna Virkkunen đã đứng ra báo cáo trước các thành viên của Ủy ban châu Âu về những giải pháp phòng vệ trước mắt đã được triển khai.
Vụ việc nhắm vào Ủy ban châu Âu không phải là trường hợp cá biệt. Nó nằm trong bức tranh toàn cảnh khi hàng loạt tập đoàn đa quốc gia và tổ chức lớn trên toàn cầu liên tục ghi nhận các sự cố an ninh mạng mang tính hệ thống tương tự trong thời gian gần đây. Trước đó, làn sóng tấn công này từng làm điên đảo Microsoft, một số định chế tài chính lớn tại Mỹ cùng Cơ quan An ninh Quốc gia Mỹ (NSA). Một chiến dịch tấn công khác có quy mô tương đương cũng nhắm vào hàng loạt trang web tên tuổi như Air France, đài BBC và nền tảng họp trực tuyến Zoom.
Góc nhìn chuyên gia từ TTC Việt Nam về xu hướng tấn công mạng bằng AI
Trong bối cảnh các chiến dịch tấn công mạng ngày càng tinh vi nhờ sự hỗ trợ của trí tuệ nhân tạo như trường hợp tại Ủy ban châu Âu, các chuyên gia kỹ thuật của TTC Việt Nam nhận định rằng hệ thống phòng thủ truyền thống dựa trên tường lửa (firewall) đơn thuần không còn đủ khả năng bảo vệ toàn diện dữ liệu doanh nghiệp. Các tổ chức, cơ quan nhà nước và doanh nghiệp lớn tại Việt Nam cần nhanh chóng chuyển dịch sang mô hình bảo mật chủ động (Proactive Security). Mô hình này đòi hỏi sự kết hợp đồng bộ giữa giải pháp phát hiện mối đe dọa dựa trên AI, hệ thống giám sát an ninh mạng 24/7 (SOC) và việc thường xuyên đánh giá lỗ hổng bảo mật định kỳ nhằm ngăn chặn từ sớm các nguy cơ rò rỉ dữ liệu nhạy cảm.
Để được tư vấn và triển khai các giải pháp mạng, viễn thông và bảo mật toàn diện cho doanh nghiệp, quý khách hàng vui lòng liên hệ ngay với TTC Việt Nam (ttcvn.net) hôm nay để nhận được sự hỗ trợ chuyên sâu từ đội ngũ kỹ sư giàu kinh nghiệm.