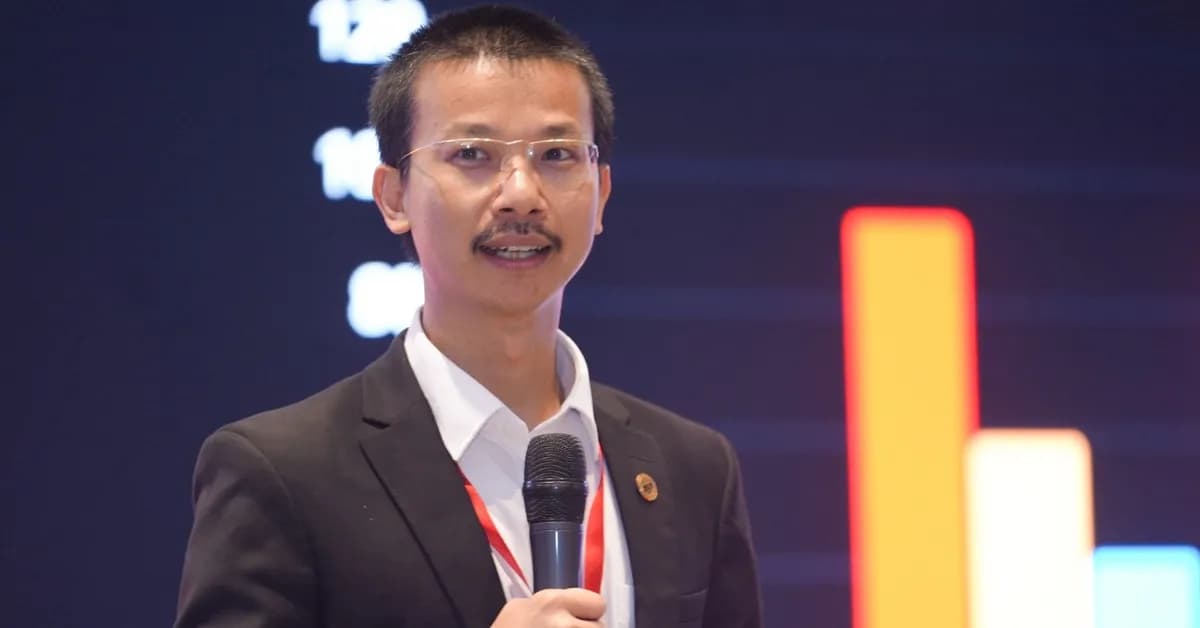
Những thông tin quan trọng về chiến lược bảo mật và phòng thủ hệ thống đã được chia sẻ bởi ông Nguyễn Quang Hoàng, Giám đốc An ninh thông tin của MISA kiêm Trưởng ban tổ chức tập trận CYSEEX. Các nhận định này được đưa ra trong buổi thảo luận tại hội thảo CYSEEX 2026 diễn ra vào ngày 21/10 tại Hà Nội, mang chủ đề “Kiến tạo năng lực phòng thủ tự động trong kỷ nguyên AI và hậu lượng tử” do liên minh an toàn thông tin CYSEEX chủ trì.
Thực trạng lỗ hổng bảo mật và bài toán phòng chống lừa đảo Phishing
Dựa trên số liệu tổng kết từ Ban tổ chức tập trận CYSEEX trong 9 tháng đầu năm 2026, liên minh đã triển khai tổng cộng 7 đợt diễn tập thực chiến trên 14 hệ thống công nghệ thuộc các đơn vị thành viên, qua đó phát hiện tổng cộng 312 lỗ hổng bảo mật khác nhau.
Khi đặt lên bàn cân so sánh với giai đoạn từ năm 2024 đến 2026, mức độ an toàn của hạ tầng công nghệ đã cho thấy những chuyển biến tích cực rõ rệt. Cụ thể, số lượng các lỗ hổng bị đánh giá ở mức độ đặc biệt nghiêm trọng đã suy giảm khoảng 40% qua từng năm vận hành.
Sự cải thiện này phản ánh rõ nét hiệu quả từ quy trình rà soát, xử lý lỗ hổng kịp thời cũng như sự tiến bộ không ngừng về năng lực bảo mật của các thành viên tham gia hệ thống.

Đối với công tác diễn tập phòng chống các cuộc tấn công lừa đảo trực tuyến (Phishing), đại diện Ban tổ chức cho biết: Trải qua nhiều năm thực hiện việc “tiêm chủng” nhận thức, hệ thống phòng thủ bên trong các tổ chức thành viên đã trở nên vững chắc hơn. Tỷ lệ nhân sự sập bẫy các hình thức lừa đảo ngày càng thu hẹp, dẫu vậy vẫn duy trì ở biên độ cần lưu ý.
Riêng trong 3 quý đầu năm nay, chương trình diễn tập phòng chống Phishing đã được áp dụng cho 3 trên tổng số 7 thành viên, với hơn 8.000 cán bộ nhân viên được tham gia đào tạo và đánh giá năng lực nhận diện rủi ro.
Chia sẻ về kinh nghiệm thực tế, ông Nguyễn Quang Hoàng đưa ra lời khuyên: Hoạt động diễn tập thực chiến mang bản chất tương tự như việc rèn luyện thể chất hằng ngày, đòi hỏi quá trình duy trì thường xuyên để bồi đắp sức đề kháng và rèn luyện phản xạ nhanh nhạy trước các phương thức tấn công tinh vi. Đối với các bài tập Phishing, quá trình này giống như việc tiêm vaccine phòng bệnh, cần thực hiện định kỳ để duy trì kháng thể. Do đó, mỗi đơn vị nên tổ chức các đợt diễn tập chống lừa đảo ít nhất hai lần mỗi năm.

Bên cạnh đó, trong phần tổng kết hoạt động năm nay, ông Nguyễn Xuân Hoàng, Phó Chủ tịch MISA kiêm Chủ tịch Liên minh CYSEEX, đã công bố những cột mốc đáng tự hào. Trong năm 2026, liên minh đã thiết lập và đưa vào vận hành thành công các hệ thống AI Agent với hiệu suất vượt trội:
- Trong lĩnh vực phòng thủ: Công nghệ trí tuệ nhân tạo hỗ trợ cắt giảm đến 70% thời gian xử lý các cảnh báo rủi ro, đồng thời nâng cao 40% hiệu quả trong việc phát hiện và ứng phó với các hình thức tấn công mới nổi.
- Trong hoạt động tấn công mô phỏng: Trí tuệ nhân tạo giúp thúc đẩy 80% năng suất cũng như tốc độ thực hiện kiểm thử toàn bộ hệ thống.
- Trong công tác kiểm soát an ninh phát triển sản phẩm: Giải pháp AI giúp tiết kiệm tới 90% thời gian kiểm tra lỗi và kéo giảm 95% số lượng lỗ hổng phát sinh trong hệ thống.
Đánh giá về xu hướng công nghệ, ông Nguyễn Xuân Hoàng nhận định rằng trí tuệ nhân tạo mang hai mặt: vừa là công cụ đắc lực giúp tìm kiếm và vá lỗi nhanh chóng, vừa có thể trở thành phương tiện xâm nhập vô cùng phức tạp và tinh vi. Vì vậy, bài toán hiện tại không chỉ nằm ở việc AI mạnh mẽ ra sao, mà cách tổ chức phòng thủ, phân quyền hợp lý và tốc độ phối hợp xử lý của con người mới là yếu tố quyết định.
Sự chuyển dịch chiến lược: Hệ thống phòng thủ không thể chỉ dựa vào con người
Tại các phiên thảo luận của hội thảo CYSEEX 2026 với chủ đề “Kiến tạo năng lực phòng thủ tự động trong kỷ nguyên AI và hậu lượng tử”, các chuyên gia đều đi đến thống nhất chung rằng AI đang tạo ra bước ngoặt lớn trong an ninh mạng. Công nghệ này chuyển dịch từ tư duy phòng ngừa chủ động sang các hệ thống có khả năng tự động phân tích, phản ứng với quy mô ngày càng rộng lớn.

Đưa ra cảnh báo về những hiểm họa từ không gian mạng dưới sự hậu thuẫn của công nghệ thông minh, ông Phạm Trung Thành, chuyên gia tư vấn bảo mật tại Công ty NCS, phân tích rằng các kịch bản tấn công đang ngày càng mở rộng, trong khi khoảng thời gian dành cho đội ngũ phòng thủ lại bị bóp nghẹt.
Dẫn chứng từ báo cáo nghiên cứu của Unit 42, đại diện NCS cho thấy khoảng thời gian trung bình tính từ thời điểm tin tặc thâm nhập thành công vào hệ thống cho đến khi hoàn tất việc đánh cắp dữ liệu đã giảm mạnh từ 285 phút trong năm 2024 xuống còn 72 phút trong năm 2025.
Đáng báo động hơn, trong các môi trường mô phỏng thử nghiệm, nhóm nghiên cứu Unit 42 đã ghi nhận một cuộc tấn công ứng dụng AI diễn ra từ khâu xâm nhập đến khi trích xuất dữ liệu hoàn toàn chỉ tiêu tốn 25 phút.
Nhìn nhận từ thực tế đó, ông Phạm Trung Thành nhấn mạnh rằng tốc độ xử lý sự cố hiện tại khó lòng bắt kịp tốc độ tấn công của hacker khi có sự hỗ trợ của AI. Do đó, việc duy trì hệ thống phòng thủ đơn thuần dựa vào sức người và các quy trình phối hợp truyền thống đã không còn phù hợp. Các tổ chức bắt buộc phải tích hợp các công cụ AI nhằm tự động hóa một phần khối lượng công việc cho đội ngũ vận hành an ninh.

Nhằm thích ứng kịp thời với những biến động của thị trường an ninh mạng, 7 đơn vị thành viên chủ chốt thuộc liên minh CYSEEX bao gồm MISA, Viettel Solutions, Bảo Việt, BRAVO, Sapo, MobiFone và Giao Hàng Tiết Kiệm đã chính thức thông qua khẩu hiệu hành động cho năm 2027: “AI tự chủ - Phòng thủ chủ động – An toàn lượng tử”.
Theo định hướng này, trong thời gian tới, liên minh CYSEEX sẽ tiếp tục đẩy mạnh việc tích hợp các tác nhân AI dựa trên nguyên tắc tự động hóa nằm trong tầm kiểm soát. Mọi hoạt động triển khai đều phải tuân thủ nghiêm ngặt các quy định về giám sát, truy vết, đồng thời các quyết định mang tính rủi ro cao vẫn phải do con người phê duyệt cuối cùng.
Bên cạnh đó, các hoạt động diễn tập tấn công kết hợp phòng thủ, diễn tập ứng cứu khẩn cấp, phòng chống lừa đảo trực tuyến cùng việc nghiên cứu ứng dụng mật mã hậu lượng tử sẽ tiếp tục được đẩy mạnh triển khai trên các hệ thống phù hợp.
Góc nhìn chuyên gia kỹ thuật từ TTC Việt Nam
Dưới lăng kính của các chuyên gia công nghệ và hạ tầng mạng tại TTC Việt Nam, việc ứng dụng trí tuệ nhân tạo vào hệ thống phòng thủ an ninh mạng không chỉ là xu thế tất yếu mà còn là chìa khóa sống còn đối với các doanh nghiệp trong kỷ nguyên số. Khi các hình thức tấn công ngày càng tự động hóa và tinh vi hơn, việc doanh nghiệp chậm trễ trong việc nâng cấp năng lực phòng thủ tự động sẽ để lại những hậu quả khôn lường về dữ liệu và uy tín thương hiệu. Các giải pháp bảo mật tích hợp AI cùng quy trình diễn tập thực chiến thường xuyên chính là lá chắn vững chắc giúp doanh nghiệp chủ động đối phó với mọi rủi ro tiềm ẩn từ không gian mạng.
Để được tư vấn chi tiết về các giải pháp mạng, viễn thông và bảo mật toàn diện cho doanh nghiệp, quý khách hàng vui lòng liên hệ ngay với TTC Việt Nam (ttcvn.net) để nhận hỗ trợ chuyên sâu từ đội ngũ kỹ thuật giàu kinh nghiệm.